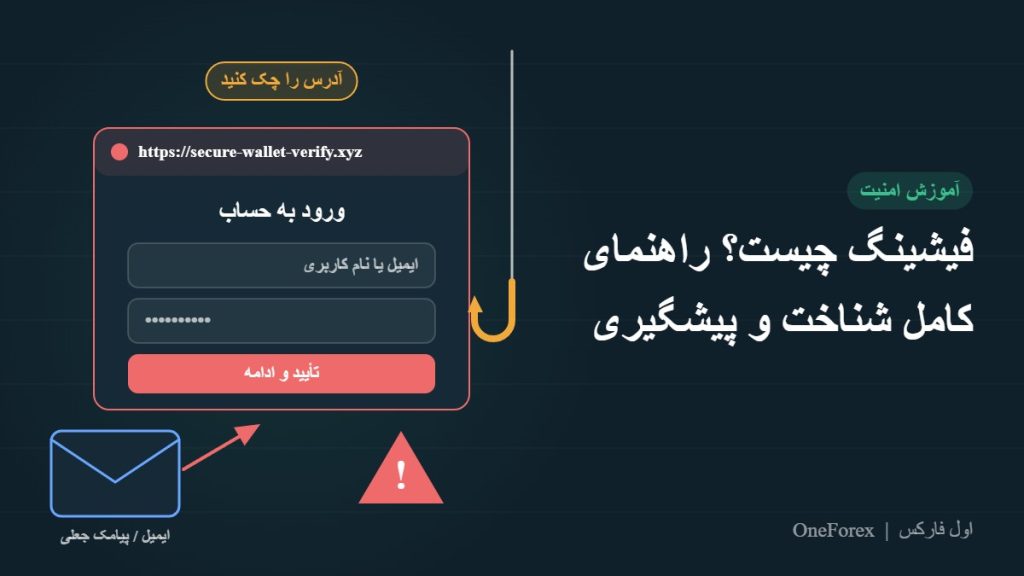
فیشینگ (Phishing) یعنی فریب دادن کاربر برای اینکه خودش اطلاعات حساس یا دسترسی حسابش را به مهاجم بدهد: رمز عبور، کد تأیید پیامکی، اطلاعات کارت بانکی، عبارت بازیابی (Seed Phrase) کیف پول، یا امضای یک تراکنش مخرب. نام آن از کلمه Fishing (ماهیگیری) گرفته شده؛ مهاجم طعمهای میاندازد و منتظر میماند کسی آن را بگیرد.
در فیشینگ معمولاً هیچ «هک پیچیدهای» در کار نیست. مهاجم سیستم را نمیشکند؛ کاربر را فریب میدهد. برای همین بهترین سیستم امنیتی هم اگر کاربر در صفحه جعلی رمزش را وارد کند، کمکی نمیکند.
چرا فیشینگ برای معاملهگران و کاربران پول اینترنتی مهمتر است؟
در تجارت الکترونیک، فارکس، رمزارز و کیف پولهای الکترونیکی، پول مستقیماً با یک حساب آنلاین جابهجا میشود. اگر کسی به حساب بروکر، صرافی یا کیف پول شما دسترسی پیدا کند، میتواند در چند دقیقه دارایی را خارج کند. در رمزارزها این خطر بیشتر است، چون تراکنش تأییدشده معمولاً برگشتناپذیر است و بانکی وجود ندارد که آن را لغو کند.
انواع رایج فیشینگ
۱. ایمیل جعلی
ایمیلی با ظاهر رسمی از طرف بروکر، صرافی یا بانک: «حساب شما مسدود شد»، «برداشت شما در انتظار تأیید است»، «برای دریافت بونوس وارد شوید». لینک داخل ایمیل به سایتی میرود که شبیه سایت اصلی است اما آدرسش فرق دارد.
۲. پیامک و پیامرسان (اسمیشینگ)
پیامک یا پیام تلگرام و واتساپ با لینک کوتاه، مثل «ابلاغیه»، «جایزه»، «بازگشت وجه» یا «تأیید حساب». در فضای فارسی، پیامکهای جعلی ابلاغیه و درگاه پرداخت تقلبی از رایجترین نمونهها هستند.
۳. پشتیبان و ادمین جعلی
کسی با نام و عکس پشتیبانی یک بروکر، صرافی یا کانال معروف به شما پیام میدهد و برای «حل مشکل» رمز، کد تأیید یا دسترسی از راه دور میخواهد. پشتیبان واقعی هیچوقت رمز عبور، کد پیامکی یا عبارت بازیابی کیف پول را نمیخواهد.
۴. سایت و اپلیکیشن جعلی
دامنهای که یک حرف با دامنه اصلی فرق دارد (مثلاً جای حرف l عدد 1)، یا پسوند دیگری دارد (.co بهجای .com). گاهی هم در تبلیغات موتور جستجو، لینک سایت جعلی بالاتر از سایت اصلی نشان داده میشود. نسخه جعلی متاتریدر یا اپ صرافی هم که خارج از فروشگاه رسمی پخش میشود، از همین دسته است.
۵. فیشینگ کیف پول کریپتو (Wallet Drainer)
در این روش سایت جعلی رمز نمیخواهد؛ از شما میخواهد کیف پولتان را وصل کنید و یک «مجوز» (Approval) یا «Permit» امضا کنید. با همین امضا، مهاجم اجازه برداشت توکنهای شما را میگیرد و کیف پول را خالی میکند. وعدههای رایج: ایردراپ رایگان، مینت NFT، یا «جبران خسارت» بعد از یک هک.
۶. هک دامنه یک سایت معتبر
گاهی حتی آدرس درست سایت هم امن نیست. اگر مهاجم کنترل دامنه را به دست بگیرد، بازدیدکنندگان آدرس واقعی را به صفحه جعلی میفرستد. نمونه تازه آن، هک دامنه پل کراسچین Across بود که کاربران در صفحه جعلی مجوز مخرب امضا کردند.
۷. مهندسی اجتماعی هدفمند (اسپیر فیشینگ)
حملهای که برای یک فرد یا یک شرکت خاص طراحی میشود؛ مثلاً پیشنهاد کاری جعلی که «تمرین مصاحبه» آن یک فایل آلوده است. بزرگترین سرقتهای رمزارزی سالهای اخیر، از جمله هک بایننس که به کره شمالی نسبت داده شده، از همین نقطه شروع شدهاند.
نشانههای فیشینگ
- عجله و ترس: «ظرف ۲۴ ساعت»، «حساب شما بسته میشود»، «آخرین فرصت».
- آدرس مشکوک: دامنه کمی متفاوت، پسوند عجیب، یا لینک کوتاهشده.
- درخواست اطلاعات محرمانه: رمز، کد پیامکی، عبارت بازیابی، عکس کارت یا مدارک.
- پیشنهاد بیش از حد خوب: سود تضمینی، بونوس عجیب، ایردراپ رایگان.
- درخواست امضای غیرعادی: مجوز نامحدود (Unlimited Approval) یا Permit برای کاری که فقط یک انتقال ساده است.
- تماس از طرف «پشتیبان» بدون اینکه شما درخواستی ثبت کرده باشید.
چطور از خودمان محافظت کنیم؟
- سایتهای مالی را بوکمارک کنید و همیشه از بوکمارک وارد شوید، نه از لینک ایمیل، پیامک یا تبلیغ.
- ورود دومرحلهای (2FA) را فعال کنید؛ ترجیحاً با اپ احراز هویت یا کلید سختافزاری، نه پیامک.
- از مدیر رمز عبور استفاده کنید. مدیر رمز عبور در دامنه جعلی رمز را پر نمیکند و این خودش یک هشدار است.
- عبارت بازیابی کیف پول را به هیچکس و هیچ سایتی ندهید؛ هیچ سرویس واقعی آن را نمیخواهد.
- پیش از امضا، متن درخواست کیف پول را بخوانید و مجوزهای قدیمی را هر چند وقت با ابزارهایی مثل Revoke.cash بررسی و لغو کنید.
- برای کارهای پرخطر کیف پول جدا داشته باشید و دارایی اصلی را در کیف پول سختافزاری نگه دارید.
- اپلیکیشنها را فقط از سایت یا فروشگاه رسمی نصب کنید.
- اطلاعیهها را از کانال رسمی هر سرویس دنبال کنید و به پیام خصوصی «پشتیبانی» اعتماد نکنید.
اگر فریب خوردیم چه کنیم؟
- فوراً رمز عبور حساب و ایمیل را عوض کنید و همه نشستهای فعال را ببندید.
- از راه رسمی با پشتیبانی بروکر، صرافی یا بانک تماس بگیرید و درخواست مسدودسازی موقت بدهید.
- در کیف پول کریپتو، مجوزها را لغو کنید و باقی دارایی را به کیف پول تازه منتقل کنید.
- اگر کارت بانکی لو رفته، کارت را مسدود کنید.
- مدارک (پیام، لینک، شماره تراکنش) را نگه دارید و به پلیس فتا گزارش دهید.
- مراقب کلاهبرداری دوم باشید: کسانی که وعده «بازگرداندن پول» میدهند، اغلب خودشان کلاهبردارند.
اول فارکس و امنیت شما
پشتیبانی اول فارکس فقط از طریق حساب تلگرام @oneforex_admin و ایمیل رسمی سایت انجام میشود. ما هرگز رمز عبور حساب بروکر، کد تأیید پیامکی یا عبارت بازیابی کیف پول شما را نمیخواهیم. اگر پیامی با نام اول فارکس و چنین درخواستی دریافت کردید، جعلی است.
برای آشنایی بیشتر با کیف پولهای الکترونیکی بخوانید: پول الکترونیک چیست؟ و درباره کلاهبرداری بروکرها: بروکرهای جعلی و کلاهبردار در فارکس.
اخبار و آموزشهای تازه را از دست ندهید. به کانال اول فارکس بپیوندید.